ESET reporta actividad de grupos APT entre abril y septiembre de 2026: espionaje a semiconductores en Taiwán y más ataques alineados con Irán
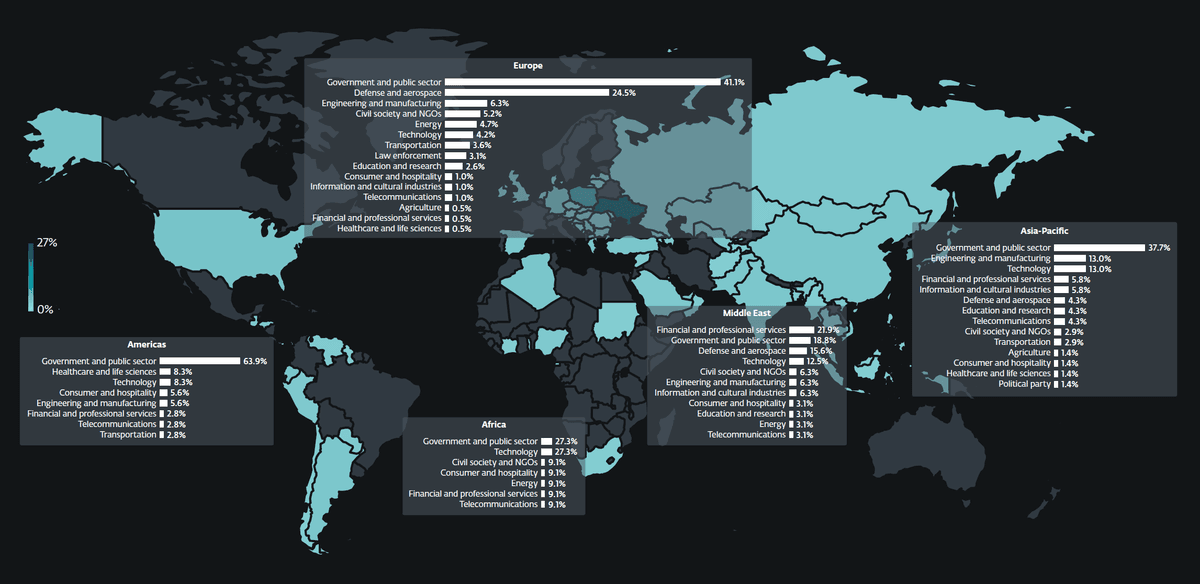
El reporte de actividad APT de ESET documenta las operaciones de grupos de amenazas persistentes avanzadas entre abril y septiembre de 2026. Grupos alineados con China se centraron en objetivos gubernamentales y en organizaciones taiwanesas de semiconductores; FamousSparrow siguió monitoreando Sudamérica. La actividad alineada con Irán aumentó, con FilthyFeline y MuddyWater atacando entidades en Israel. Actores norcoreanos mantuvieron como objetivos empresas tecnológicas y de criptomonedas, y Lazarus volvió a apuntar al sector de drones. ESET también identificó el primer ciberataque destructivo atribuido a un actor alineado con Bielorrusia en Europa.
En 40 segundos
- Grupos alineados con China apuntaron a objetivos gubernamentales y a organizaciones taiwanesas de semiconductores, según ESET
- La actividad alineada con Irán aumentó: FilthyFeline y MuddyWater reanudaron operaciones contra entidades en Israel
- Lazarus volvió a atacar el sector de drones usando ingeniería social ligada a procesos de reclutamiento
IAResumen generado con inteligencia artificial a partir de una nota de WeLiveSecurity. Puede contener errores: la fuente original manda.




Comentarios
Sé respetuoso. Los comentarios que reporten varias personas se ocultan hasta que los revise un moderador.
Para leer no necesitas cuenta; solo para comentar. Entras con un código que te llega al correo o con tu cuenta de Google. Mostramos solo el nombre que elijas; nunca tu correo.