Fallo crítico en PHP: dos vulnerabilidades fuerzan a varios gobiernos europeos a desconectar webs públicas
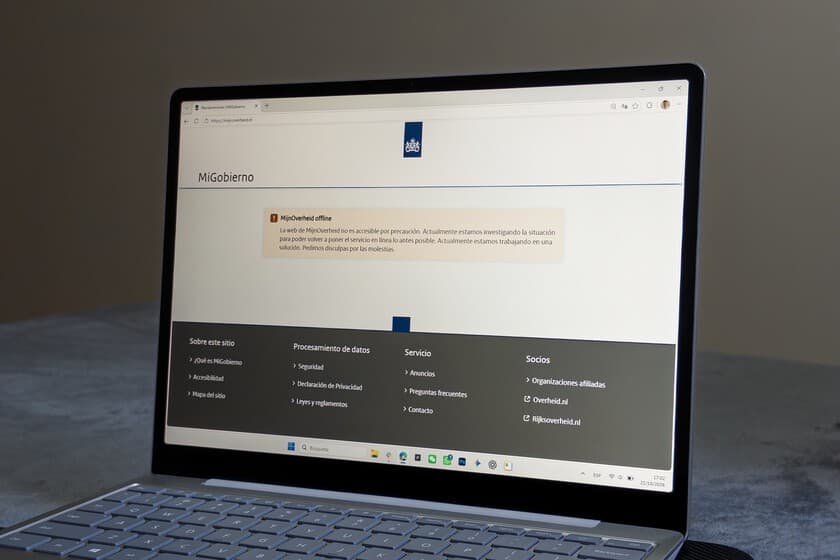
PHP publicó correcciones para dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619, que afectan el manejo de errores de memoria durante una petición y podrían permitir ejecutar código de forma remota sin autenticación previa. Las autoridades de ciberseguridad recomiendan actualizar de inmediato y, si no es posible, dejar los sistemas fuera de línea. Administraciones de Países Bajos, Finlandia, Dinamarca y Francia han retirado temporalmente webs y servicios públicos. Cloudflare reporta tráfico de ataque dirigido a clientes expuestos.
En 35 segundos
- PHP corrigió dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619, en las ramas 8.2, 8.3, 8.4 y 8.5.
- Los fallos afectan el manejo de errores de memoria y podrían permitir ejecución remota de código sin iniciar sesión.
- Organismos de Países Bajos, Finlandia, Dinamarca y Francia retiraron temporalmente webs y servicios públicos.
Leer la noticia completa en Xataka
IAResumen generado con inteligencia artificial a partir de una nota de Xataka. Puede contener errores: la fuente original manda.




Comentarios
Sé respetuoso. Los comentarios que reporten varias personas se ocultan hasta que los revise un moderador.
Para leer no necesitas cuenta; solo para comentar. Entras con un código que te llega al correo o con tu cuenta de Google. Mostramos solo el nombre que elijas; nunca tu correo.