Atacantes explotan falla SSHole de OpenSSH horas después de su divulgación y logran root en un honeypot
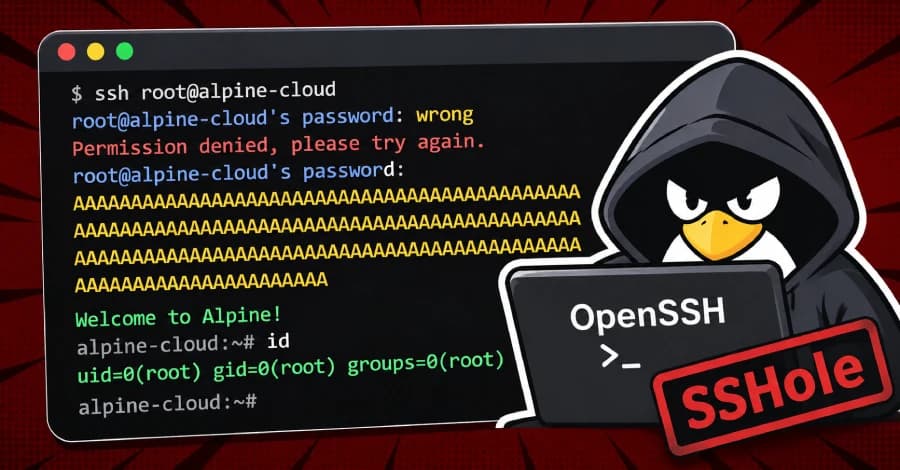
Investigadores reportan intentos de explotación de CVE-2026-123158, conocida como SSHole, una falla de OpenSSH con puntaje CVSS de 8.1 que afecta sistemas Linux con la librería musl y PAM deshabilitado, incluida la configuración por defecto de Alpine Linux. Un atacante no autenticado puede enviar una contraseña de entre 257 y 1.024 bytes para acceder a cuentas sin contraseña utilizable. La firma Previdian observó el primer intento menos de nueve horas después de la publicación del CVE y confirmó acceso root en un honeypot con Alpine Linux. OpenSSH 10.6p2 corrige el fallo.
En 45 segundos
- La vulnerabilidad CVE-2026-123158, llamada SSHole, tiene CVSS de 8.1 y afecta a OpenSSH sobre musl con PAM deshabilitado, como Alpine Linux.
- El primer intento de explotación se registró menos de nueve horas después de publicarse el CVE, según Previdian.
- Previdian confirmó acceso root en un honeypot con Alpine Linux y ocho intentos desde una IP geolocalizada en Japón.
Leer la noticia completa en The Hacker News
IAResumen generado con inteligencia artificial a partir de una nota de The Hacker News. Puede contener errores: la fuente original manda.


Comentarios
Sé respetuoso. Los comentarios que reporten varias personas se ocultan hasta que los revise un moderador.
Para leer no necesitas cuenta; solo para comentar. Entras con un código que te llega al correo o con tu cuenta de Google. Mostramos solo el nombre que elijas; nunca tu correo.